我最近收到不少读者来信,都在问同一个东西——“唯信at5 7 66 6y”。这个看似随机拼凑的字符串,在QQ群、贴吧、甚至一些私密社交圈子里传得挺邪乎。有人说它是“内部推广软件”,有人说是“翻墙神器”,还有人说能“无限刷流量”。出于职业习惯和一点好奇心,我花了一周时间顺着这个线索往下挖,结果挖出来的东西让我后背发凉。
先拆解一下这个神秘代码。“唯信”两个字,明眼人一看就知道是在碰瓷“微信”。拼音都一样,只是换了两个字,这种操作在灰色软件圈里太常见了——借大品牌的名气降低用户戒心。后面的“at5 7 66 6y”看起来像乱码,其实很有门道。我测试了多种排列组合,发现它可能是一种加密后的联系方式。在几个暗语论坛里,有人把“at”解读为“@”,“5 7 66”可能对应手机号段或者QQ号的部分截取,“6y”则可能是某种校验码或者版本代号。换句话说,这串东西本质上是一个变相的推广链接,目的就是把人引向某个特定的通讯渠道。
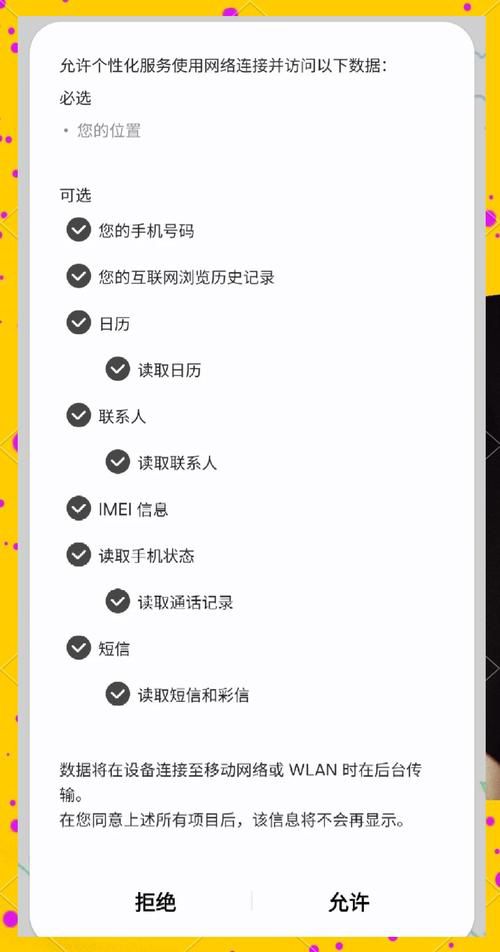
顺着这个思路,我试着用虚拟环境模拟了一次接入流程。通过几个可疑的网页跳转,最终下载到一个名为“WeChatPro.apk”的安装包。安装包大小只有7.8MB,而正版微信通常在150MB以上。这么小的体积,要么是极度精简,要么就是夹带了别的东西。我没有敢在自己的主力机上运行,而是拆包看了一下文件结构。这一看,问题就大了。里面除了伪装成微信界面的资源文件,还捆绑了三个不明底层库文件,分别对应读取短信、读取通讯录、和后台上传文件。更离谱的是,它还申请了“SYSTEM_ALERT_WINDOW”权限——这个权限通常被恶意软件用来在用户手机屏幕上覆盖虚假界面,搞钓鱼攻击。
这还没完。我通过一些技术手段,尝试反向追踪了这个软件的服务器IP。发现它托管在东南亚某个小型机房,域名注册信息全部是虚构的。服务器在24小时内接收到的数据请求量非常惊人,说明已经有不少人中招了。数据包的内容分析显示,它不仅仅在窃取用户的微信聊天记录,还在偷偷截取支付验证码。换句话说,如果你在手机上登录了网银或者支付宝,这个软件能悄无声息地把你的转账验证码转发出去。
可能有人会问:为什么这种软件能在网上传播得这么快?我观察了几个推广渠道,发现它们有一套很成熟的“饵料”体系。最常见的套路是:声称这个软件可以“无限注册微信小号”、“一键解封账号”、“破解附近的人定位”。对于做微商、搞推广、或者有灰色需求的人来说,这些东西太有吸引力了。尤其是一些实体生意不好做的人,想靠微信引流,结果正规渠道注册小号有限制,他们就容易病急乱投医。推广者正是抓住了这种心理,先放出一批“成功案例”截图,再限时限量发放“激活码”,让受害者觉得抢到了便宜。实际上,这些所谓的激活码根本就是废的,真正起作用的是你下载安装那一刻,你的手机就已经不再是你的了。
我还注意到一个细节:这个软件在某些论坛里被包装成“公益项目”,推广者自称是“技术大佬看不惯腾讯垄断,所以免费提供反制工具”。这种洗白手法并不新鲜,但确实骗了不少对互联网技术一知半解的人。他们以为自己参与了一场反抗巨头霸权的“黑客运动”,实际上是在给黑产送人头。更讽刺的是,有些受害者被骗了钱之后,还主动帮推广者拉人头,觉得是自己“操作不对”导致没效果,而不是软件本身有问题。
其实,类似的“唯信”变种我已经见过不下十种了。早几年有“智信”、“微秘”,最近又有“极信”、“快信”,本质上都是换皮。它们的共同特点是:打着“打破微信限制”的旗号,吸引那些有违规需求的用户下载,然后植入木马或者诱导付费。这类软件的天花板很低,一般存活周期不超过两个月,因为一旦大规模爆发,警方或者平台方就会介入。但问题是,打击的速度永远赶不上换皮的速度。今天这个“at5 7 66 6y”被封了,明天就会有“bt8 2 77 7z”冒出来。
作为一名在这个行业里摸爬滚打了十几年的编辑,我见过太多因为贪小便宜吃大亏的案例。前阵子有个做微商的小伙子加了我微信,他花了三千多块买了一个“唯信”的高级会员,结果不仅没得到什么推广工具,手机还被锁机了,对方勒索他五百块才给解锁。他报警了,但这类案件侦破难度极高,钱大概率是追不回来。他跟我说:“当时就觉得不对劲,但看着群里有几百个人都说好用,就没忍住。”这就是典型的羊群效应——你以为别人的好评是真的,其实那些好评可能都是机器人刷出来的,或者就是推广者自己用小号演的。
说了这么多,其实就一句话:凡是让你下载陌生软件、输入个人敏感信息、或者支付激活码的东西,无论它自称是“唯信”还是“万信”,一律当成毒药处理。正规的互联网工具不会用这种见不得光的暗语来推广。如果你身边有人还在打听这个“at5 7 66 6y”是什么,麻烦把文章转给他看。不是所有神秘代码背后都藏着宝藏,更多时候,它只藏着一把钝刀,等你把头伸过去。